Governança de IA na empresa: quem pode usar o quê
Equipe Viver de IA · 2026-10-12
O manual de como a gente decide, por dentro dos projetos, quem acessa qual dado e até onde cada time pode ir com IA.
O essencial
- Governança eficaz parte do mapeamento do dado, não da escolha da ferramenta.
- Permissões atreladas ao papel do cargo, não ao indivíduo, são as únicas que escalam.
- A revisão humana deve ser reservada a erros caros ou irreversíveis; revisar tudo elimina o ganho de produtividade.
- É possível integrar times com IA sem expor dados sensíveis, entregando a cada área apenas o sinal necessário para agir.
Governança de IA na empresa é um conjunto de regras sobre quem acessa o quê
Governança de IA na empresa é o conjunto de regras que decide três coisas, antes de qualquer ferramenta entrar: quem pode usar IA, com quais dados essa pessoa pode alimentar o modelo, e até onde o resultado da IA pode ir sem um humano conferir. Só isso. Sem política de 40 páginas, sem comitê, sem selo de certificação. É a resposta clara pra uma pergunta que a maioria das empresas descobre tarde demais: o estagiário do financeiro pode jogar a planilha de folha inteira dentro do ChatGPT pra pedir um resumo?
A gente vê isso direto. A empresa libera IA pra todo mundo de uma vez, acha que está sendo moderna, e três meses depois tem dado de cliente, contrato e número de faturamento espalhados em vinte contas pessoais de ferramentas que ninguém controla. Aí vira problema de confiança, não de produtividade.
Esse texto é sobre como a gente decide isso por dentro, nos projetos. Os critérios reais, o que a gente olha primeiro, o que a gente descarta.
O que a gente olha antes de liberar qualquer coisa
Quando a gente entra numa empresa pra estruturar o uso de IA entre times, a primeira pergunta não é "qual ferramenta". É "que tipo de dado circula aqui". Porque a governança se desenha a partir do dado, nunca a partir da ferramenta.
A gente separa o que a empresa manipula em três baldes, e cada balde recebe uma regra diferente:
- Dado público ou já divulgado. Post de blog, material de marketing, FAQ que já está no site. Pode ir pra qualquer IA, por qualquer pessoa, sem cerimônia. Travar isso é burocracia que não protege nada.
- Dado interno sensível de operação. Preço de custo, margem, estratégia comercial, nome de fornecedor. Aqui a IA pode ajudar, mas só em ambiente controlado e por quem tem o papel certo. Não vai pra conta pessoal de ninguém.
- Dado pessoal de terceiro. CPF, dado de saúde, contrato de cliente, folha de pagamento. Esse é o balde que a LGPD olha de perto. A regra default aqui é: não entra em IA genérica de jeito nenhum, e quando entra numa solução própria, entra anonimizado ou com base legal clara.
A maioria das empresas pula essa separação e trata todo dado igual. Ou libera tudo, ou proíbe tudo. Os dois erros custam caro: liberar tudo cria um custo real de exposição; proibir tudo mata a adoção e o time usa escondido mesmo assim.
Mapeia o dado → Define quem acessa → Escolhe o ambiente → Marca onde humano confere
Por que a gente desenha a regra por papel, não por pessoa
Um erro clássico que a gente descarta logo de cara: regra de acesso individual, nome por nome. Isso não escala e vira pesadelo de manutenção. Pessoa entra, pessoa sai, pessoa muda de área, e a tabela de permissão fica desatualizada em uma semana.
A gente amarra a regra ao papel dentro do processo. Quem ocupa a função de analista de crédito tem um conjunto de permissões; quem é do comercial tem outro; quem é da diretoria tem outro. A permissão segue a cadeira, não o CPF.
Isso muda a conversa inteira. Em vez de "a Fernanda pode usar IA pra isso?", a pergunta vira "a função de atendimento precisa, no trabalho dela, mexer com dado de cliente dentro de uma IA?". Se precisa, define o ambiente seguro pra isso. Se não precisa, bloqueia pra função toda e acabou. Na nossa leitura, essa é a decisão que separa governança que funciona de documento que vira enfeite na intranet.
Um caso de verdade: como a Truckpag amarrou isso entre crédito e comercial
Quero sair da teoria e entrar num caso de ponta a ponta, porque é onde a governança para de ser abstrata.
A Truckpag é uma empresa de finanças. E finanças é o setor onde esse problema morde mais forte, porque praticamente todo dado que circula é sensível: análise de crédito, histórico, valor de operação. Dois times que precisam conversar o tempo todo, crédito e comercial, mas que não podem ter o mesmo nível de acesso ao mesmo dado.
O gargalo deles era de comunicação entre essas duas áreas. Quando o time de crédito identificava que uma proposta precisava de ajuste, essa informação demorava a chegar no comercial, e no meio do caminho tinha retrabalho e conversa perdida em grupo de WhatsApp.
O que foi feito: a gente reposicionou a comunicação e a inteligência no centro do processo, com automações integradas usando n8n, ManyChat, o CRM e o WhatsApp. Sempre que o time de crédito identifica a necessidade de um ajuste, o comercial é notificado automaticamente via WhatsApp e pode agir na hora.
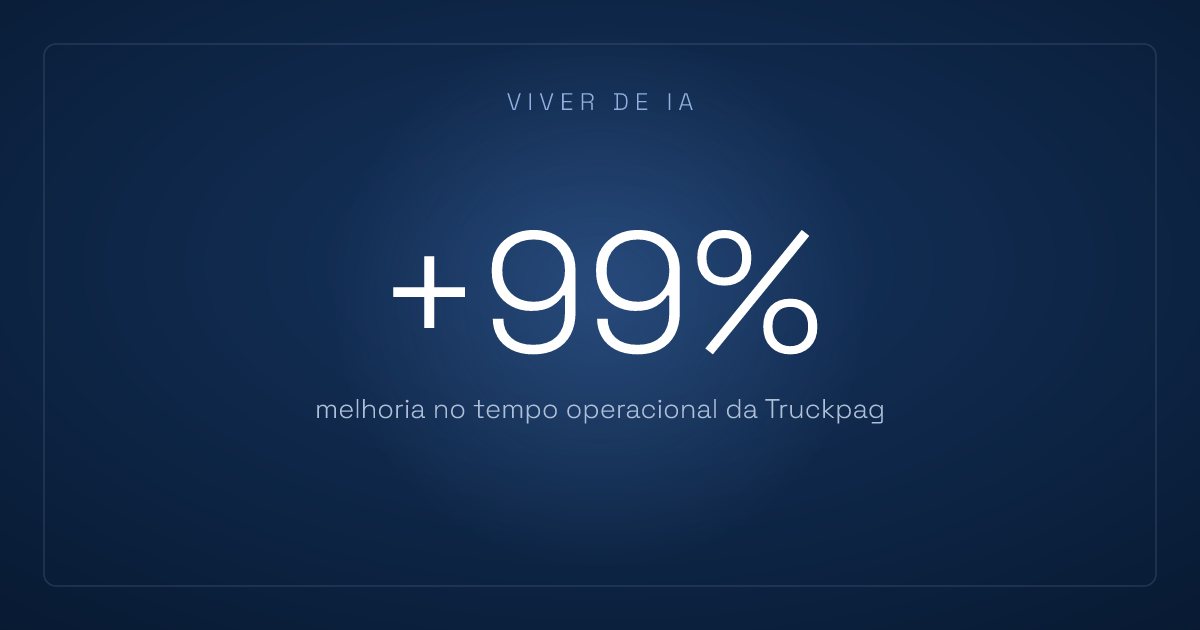
+99%: melhoria no tempo operacional da Truckpag
Repare no detalhe de governança que está embutido nesse desenho. A automação não joga o dado bruto de crédito dentro do WhatsApp do comercial. Ela manda o sinal e o gatilho de ação, não a análise completa. O comercial recebe o que precisa pra agir, não a ficha de risco inteira do cliente. O dado sensível fica onde tem que ficar, dentro do sistema controlado, e só a instrução viaja.
Essa é a diferença entre integrar times com IA e abrir um canal de exposição de informação entre eles. O mesmo fluxo que acelerou a operação é o que define o limite do que cada área vê. Governança não foi uma camada em cima do projeto. Foi o jeito como o projeto foi desenhado.
O padrão que a gente aplica em todo projeto de finanças vem daí: a pergunta não é "como faço os dois times verem tudo rápido". É "qual é o mínimo que cada time precisa ver pra fazer o trabalho dele, e como entrego exatamente isso".
Onde o humano confere, e onde a IA pode seguir sozinha
Essa é a parte da governança que mais gente ignora, e é a que evita o estrago grande. Toda saída de IA se encaixa em um de dois casos: ou um humano confere antes de aquilo virar ação real, ou a IA executa direto. Decidir isso por tarefa é metade do trabalho.
A régua que a gente usa tem a ver com o custo do erro:
- Erro barato e reversível (resumir um e-mail interno, rascunhar um post, organizar uma planilha de dado público): IA segue sozinha. Pôr humano pra conferir aqui é desperdício de gente boa.
- Erro caro ou irreversível (mandar valor pra cliente, aprovar crédito, disparar comunicação em massa, mexer em dado de saúde): humano confere, sempre, antes de sair.
O erro que a gente mais corrige no começo dos projetos é a empresa botar humano pra revisar tudo, inclusive o que é barato e reversível, e com isso matar o ganho de produtividade. O time reclama que a IA "dá mais trabalho". Dá mesmo, quando você faz a pessoa reler o que não precisava reler.
E tem o oposto, mais perigoso: deixar a IA disparar comunicação ou tomar decisão financeira sem nenhum olho humano no caminho, confiando que o modelo "já está bom o suficiente". Não está, e isso ainda não dá pra garantir em nenhuma empresa. Aqui a gente é teimoso: onde o erro é caro, tem gente conferindo, ponto. É cálculo de risco, não falta de confiança na tecnologia.
O documento de uma página que vale mais que a política de 40
Governança de IA na empresa não precisa nascer grande. Precisa nascer clara e visível. A gente começa quase sempre com um único documento que cabe numa página e que qualquer pessoa do time entende sem advogado do lado.
Esse documento responde, por área, quatro perguntas:
- Que ferramentas de IA essa área pode usar? Lista curta, aprovada. Fora dela, ninguém usa pra trabalho da empresa.
- Que dado pode entrar nessas ferramentas? Usando os três baldes de antes. O que é proibido entra em destaque, com exemplo concreto da rotina daquela área.
- O que exige conferência humana antes de sair? A lista das tarefas de erro caro, específica daquela função.
- Com quem falar quando bater a dúvida? Um nome. Alguém dono disso, que a pessoa procura antes de improvisar.
Parece pouco. Mas esse documento resolve o que o manual gigante não resolve: ele é lido. A política de 40 páginas que o jurídico escreveu ninguém abre, e por isso ninguém segue. Uma página pregada no processo de cada time muda o comportamento de verdade.
A política que ninguém lê protege a empresa no papel e deixa ela nua na prática.
Quando apertar demais a governança vira o problema
Tem um trade-off honesto aqui, e ele é real. Governança apertada demais empurra o time pra clandestinidade. A pessoa precisa entregar, a ferramenta aprovada é lenta ou não existe, então ela abre a conta pessoal dela e usa escondido. Aí você tem o pior dos mundos: dado sensível circulando fora do seu controle, enquanto você acha que está tudo travado.
Por isso a gente não trata governança como muro. Trata como estrada com faixa. O objetivo não é impedir o uso, é canalizar o uso pro caminho seguro, e deixar esse caminho rápido o bastante pra ninguém querer o atalho.
Na prática isso significa uma coisa que parece contraintuitiva: quanto mais você quer controlar o dado sensível, mais você precisa oferecer uma ferramenta boa e aprovada pra aquela tarefa. Proibir sem oferecer alternativa é garantia de que a regra será furada. Quando a empresa tem uma solução própria, rodando dentro do ambiente dela, o dado nunca precisa sair pra conta pessoal de ninguém, porque o trabalho já acontece no lugar certo.
Comprar uma ferramenta, construir do zero ou montar por dentro
Quando a empresa decide estruturar isso pra valer, aparece a bifurcação de sempre, e ela tem três saídas, não duas.
| Critério | Ferramenta pronta de prateleira | Montar por dentro, com método | Construir tudo do zero |
|---|---|---|---|
| Controle sobre o dado sensível | limitado ao que o fornecedor permite | alto, roda no seu ambiente | total |
| Velocidade pra começar | rápida | média | lenta |
| A regra de governança fica na empresa? | não, fica atrelada à ferramenta | sim, vira capacidade interna | sim |
| Depende de dono interno e rotina? | pouco | sim | muito |
A ferramenta de prateleira resolve o básico, mas você herda os limites de governança que o fornecedor escolheu, e seu dado sensível joga pelas regras dele. Construir tudo do zero dá controle total e consome um time que a maioria não tem.
A terceira via, a que a gente recomenda na maioria dos casos, é montar por dentro com método e plataforma. Você implementa as soluções no seu ambiente, com as regras de acesso e os limites desenhados pro seu negócio, e a capacidade de governar isso fica na empresa em vez de ficar presa num contratado. O trade-off é honesto: exige um dono interno e uma rotina, alguém responsável por manter as regras vivas. Em troca, quando a próxima ferramenta chegar, a empresa já sabe governar sozinha. Se você quer ver o que dá pra implementar já rodando dentro do seu ambiente, as soluções prontas são o ponto de partida.
Como saber por onde a sua empresa deve começar
Se você leu até aqui e não sabe qual o primeiro movimento, o teste é objetivo: pegue a área que hoje mais usa IA por conta própria, sem regra nenhuma, e descubra que tipo de dado ela está jogando nas ferramentas. O padrão que a gente vê é marketing ou comercial, com mais dado sensível circulando do que o dono imagina. Esse é o ponto de maior risco e o melhor lugar pra desenhar a primeira página de governança. Se quiser um retrato de onde sua operação está antes de decidir, o diagnóstico de IA mapeia isso por área.
O próximo passo é um só, e é concreto: marque uma conversa de uma hora com os líderes das duas áreas que mais usam IA hoje e preencha com eles, ali na mesa, o documento de uma página, só pra essas duas áreas. Não tente governar a empresa inteira de uma vez. Governe onde o dado sensível já está circulando sem controle, e expanda a partir daí.
Governança boa não é a que trava mais. É a que o time consegue seguir sem perceber que está seguindo.
Relacionados
Automação com IA: o guia completo
Soluções de IA prontas para empresas
Decisão de IA que afeta cliente agora tem dono: você
IA no jurídico brasileiro: o ganho de tempo não é o ponto
Perguntas frequentes
O que é governança de IA na empresa?
É o conjunto de regras que define quem pode usar IA, com quais dados e até onde o resultado pode ir sem um humano conferir.
Funcionários podem inserir dados da empresa em ferramentas como ChatGPT?
Depende do tipo de dado: dados públicos, sim; dados internos sensíveis ou pessoais de terceiros exigem ambiente controlado ou são vedados em IA genérica.
Como definir quem tem acesso a quê sem perder o controle?
A permissão deve seguir o papel dentro do processo, não a pessoa, assim a regra continua válida mesmo com entradas, saídas e mudanças de área.
Em quais situações um humano precisa revisar o resultado da IA antes de virar ação?
Sempre que o erro for caro ou irreversível, como enviar valores a clientes, aprovar crédito ou disparar comunicação em massa.
Proibir o uso de IA para todos é uma solução segura?
Não: proibir tudo mata a adoção e o time passa a usar as ferramentas escondido, sem nenhum controle.
Isto não é teoria. É o que já implementamos.
521 cases reais, todos com número aberto, e 159 soluções de IA prontas para empresas brasileiras.